قبل أن يتمكن باحثو جامعة واشنطن من اختراق جهاز كمبيوتر باستخدام الحمض النووي، كان عليهم أن يجدوا من يصنع لهم برامجهم الضارة. قدموا تسلسلًا إلى خدمة تجارية لتخليق الحمض النووي. لم يتمكن المورد من صنعه. تسلسل كان يعمل كرمز كمبيوتر قد فشل في تلبية متطلبات التحول إلى جزيء.[3]
في عام 2017، قام باحثون بترميز تعليمات كمبيوتر ضارة في حمض نووي اصطناعي واستخدموا البيانات المتسلسلة للسيطرة على جهاز كمبيوتر. نجح العرض التوضيحي على برنامج جعلوه ضعيفًا عمدًا، وليس نظامًا عاديًا لمختبر غير متوقع.[1][2]
جلب بيتر ني وكارل كوشر ولي أورجانيك ولويس سيزي وتادايوشي كوهنو نوعين من الخبرة إلى نفس التجربة: أمن الكمبيوتر والتلاعب بالحمض النووي. أرادوا تتبع هجوم محتمل من العينة المادية وصولاً إلى الجهاز الذي يعالج بياناتها. هل يمكن لشيء يصل في أنبوب اختبار أن يخبر الكمبيوتر في النهاية بما يجب فعله؟[2][3]
في خدمة التخليق، اصطدمت محاولتهم الأولى بعادات الجزيئات الفعلية. تكرر التسلسل كثيرًا. احتوى على سلاسل طويلة من نفس الحرف الجيني، وبعض الامتدادات كانت تحتوي على كمية قليلة جدًا من القواعد C و G. يمكن للحمض النووي المتكرر أن ينطوي على هياكل مزعجة؛ الطلب الذي يبدو منطقيًا كتعليمات كمبيوتر يمكن أن يكون صعب التصنيع كسلسلة.[3]
عاد الباحثون إلى شفرتهم وأعادوا تصميمها حول هذه القيود. كان طول السلسلة العاملة 176 قاعدة. قبلت الخدمة التسلسل المنقح بدون أخطاء أو تحذيرات، وسجلت الورقة سعر التجزئة للتخليق لجزء بهذا الحجم: 89 دولارًا. لهذا الجزء من التجربة، احتاج فريق الأمن إلى مصنّع، وليس مبرمجًا آخر.[3]
بمجرد أن أصبح الحمض النووي جاهزًا، أرسلوه عبر عملية تسلسل إلى جانب تجارب أخرى. ترجم التسلسل جزيئاته إلى الأحرف المألوفة A، C، G، و T. ثم قام الفريق بتمرير البيانات الناتجة إلى برنامج ضغط الحمض النووي المعدّل. اتصل الكمبيوتر بخادمهم، مما منحهم تحكمًا عن بعد. دخلت العينة كمادة مختبرية وخرجت كتعليمات امتثل لها الكمبيوتر.[3]
قبل تلك العملية، كان الفريق قد أدخل ضعفًا متعمدًا في البرنامج وعطل حماية الكمبيوتر الشائعة. كانوا يختبرون ما إذا كان الهجوم يمكن أن ينجو من رحلة التخليق والتسلسل. كانوا قد رتبوا ظروفًا مواتية بشكل غير عادي للخطوة الأخيرة. لم تثبت نتيجتهم أن عينة عادية يمكن أن تسيطر على جهاز كمبيوتر مختبري عادي.[2][3]
في فحص منفصل لـ 13 برنامجًا مستخدمًا على نطاق واسع لمعالجة الحمض النووي، وجد الباحثون ممارسات أمنية سيئة وأظهروا ثلاث ثغرات في تجاوز سعة المخزن المؤقت (buffer-overflow). قد يتلقى المختبر عينات من عملاء خارجيين، ثم يمرر بياناتها المتسلسلة عبر سلسلة من البرامج. أراد الفريق من المبرمجين الذين يتعاملون مع هذه الملفات أن يأخذوا في الاعتبار الشخص الذي قد يكون قد أعد العينة. حث الفريق على اتخاذ إجراءات وقائية أفضل بينما صرحوا بأنهم لم يكونوا على علم بأي هجمات ضد أنظمة التسلسل في ذلك الوقت.[2][3]
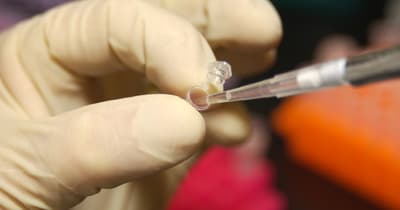
على الموقع العام للدراسة، أجاب الباحثون على سؤال جعل التجربة تبدو وكأنها نوع مختلف من التهديد: هل سيصيب هذا جينوم أي شخص؟ لا. لم يكن للتسلسل أي أهمية بيولوجية.[2] في الورقة البحثية، تُظهر صورة ما صنعوه بالفعل: أنبوب مختبر صغير يحمل استغلالهم المركب. قبل أن يتمكن أي كمبيوتر من التعامل معه بشكل خاطئ، كان على أحدهم أن يطلب التسلسل بشكل صحيح.[3]