Прежде чем исследователи из Вашингтонского университета смогли взломать компьютер с помощью ДНК, им пришлось найти кого-то, кто изготовил бы их вредоносное ПО. Они отправили последовательность в коммерческую службу синтеза ДНК. Поставщик не смог ее изготовить. Последовательность, которая работала как компьютерный код, не соответствовала требованиям для превращения в молекулу.[3]
В 2017 году исследователи закодировали вредоносные компьютерные инструкции в синтетической ДНК и использовали секвенированные данные для взлома компьютера. Демонстрация работала на программном обеспечении, которое они намеренно сделали уязвимым, а не на обычной системе ничего не подозревающей лаборатории.[1][2]
Питер Ней, Карл Кошер, Ли Органик, Луис Сезе и Тадаёси Коно привнесли два вида экспертизы в один эксперимент: компьютерную безопасность и манипуляции с ДНК. Они хотели проследить возможную атаку от физического образца до машины, обрабатывающей его данные. Могло ли что-то, прибывшее в пробирке, в конечном итоге указать компьютеру, что делать?[2][3]
В службе синтеза их первая попытка столкнулась с особенностями реальных молекул. Последовательность слишком сильно повторялась. Она содержала длинные повторы одной и той же генетической буквы, а в некоторых участках было слишком мало оснований C и G. Повторяющаяся ДНК может сворачиваться в проблематичные структуры; заказ, который выглядит разумным как компьютерные инструкции, может быть трудно изготовить в виде нити.[3]
Исследователи вернулись к своему коду и переработали его с учетом этих ограничений. Их рабочая нить имела длину 176 оснований. Служба приняла измененную последовательность без ошибок и предупреждений, и в статье была зафиксирована розничная цена синтеза для фрагмента такого размера: 89 долларов. Для этой части эксперимента команде безопасности нужен был производитель, а не другой программист.[3]
Как только ДНК была готова, ее отправили на секвенирование вместе с другими экспериментами. Секвенирование преобразовало ее молекулы в знакомые буквы А, Ц, Г и Т. Затем команда передала полученные данные модифицированной программе сжатия ДНК. Компьютер подключился обратно к их серверу, предоставив им удаленный контроль. Образец поступил как лабораторный материал и вышел как инструкции, которым компьютер подчинялся.[3]
Перед этим прогоном команда намеренно внедрила слабость в программу и отключила стандартные компьютерные защиты. Они проверяли, сможет ли атака пережить путь через синтез и секвенирование. Они создали необычно благоприятные условия для последнего шага. Их результат не доказывал, что обычный образец мог бы захватить управление обычным лабораторным компьютером.[2][3]
В отдельном исследовании 13 широко используемых программ для обработки ДНК исследователи обнаружили плохие практики безопасности и продемонстрировали три уязвимости переполнения буфера. Лаборатория могла получать образцы от внешних клиентов, а затем пропускать их секвенированные данные через последовательность программ. Команда хотела, чтобы программисты, работающие с этими файлами, учитывали человека, который мог подготовить образец. Команда настоятельно рекомендовала улучшить меры безопасности, при этом заявив, что на тот момент ей не было известно об атаках на системы секвенирования.[2][3]
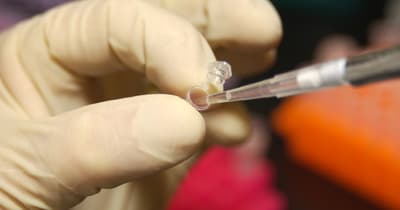
На публичном веб-сайте исследования ученые ответили на вопрос, который заставлял эксперимент звучать как угроза другого рода: заразит ли это чей-либо геном? Нет. Последовательность не имела биологического значения.[2] В статье фотография показывает, что они на самом деле сделали: маленькую лабораторную пробирку с синтезированным ими эксплойтом. Прежде чем какой-либо компьютер мог неправильно обработать его, кто-то должен был правильно оформить заказ.[3]